čtvrtek 27. června 2013

Metasploit db_nmap

Většina adminů někdy použila mnou oblíbený program nmap. Tento nástroj slouží ke scanování sítě a dokáže zjistit, jaké služby na kterém počítači běží. Pokud chceme výsledky scanu uložit a např. porovnávat v čase, je třeba použít db_nmap, což je program, který je součástí Frameworku Metasploit.

Metasploit je produktem firmy Rapid7, která tento nástroj tvoří a prodává. Je to program pro penetrační testy. Metasploit má několik verzí nebo spíše edicí. Placená verze umožňuje pravidelně aktualizovat databáze chyb případně i exploitů a funkcionalita je hodně rozsáhlá.

Pro naše potřeby programu db_nmap nám postačí  "Metasploit Framework - Free Open Source Development Platform", která je např. snadno instalovatelná ve FreeBSD jako port. Celý framework je postaven na jazyce Ruby.

Před samotnou instalací doporučuji instalovat Vámi preferovanou verzi databáze PostgreSQL.

cd /usr/ports/databases/postgresql92-server/ && make install clean

cd /usr/ports/security/metasploit && make install clean

Po instalaci je možné již pustit samotnou konzoli.

[root@fbsd ~]# msfconsole
Call trans opt: received. 2-19-98 13:24:18 REC:Loc

     Trace program: running

           wake up, Neo...
        the matrix has you
      follow the white rabbit.

          knock, knock, Neo.

                        (`.         ,-,
                        ` `.    ,;' /
                         `.  ,'/ .'
                          `. X /.'
                .-;--''--.._` ` (
              .'            /   `
             ,           ` '   Q '
             ,         ,   `._    \
          ,.|         '     `-.;_'
          :  . `  ;    `  ` --,.._;
           ' `    ,   )   .'
              `._ ,  '   /_
                 ; ,''-,;' ``-
                  ``-..__``--`

                             http://metasploit.pro


       =[ metasploit v4.6.2-1 [core:4.6 api:1.0]
+ -- --=[ 1103 exploits - 621 auxiliary - 178 post
+ -- --=[ 300 payloads - 29 encoders - 8 nops

[*] Processing /root/.msf4/msfconsole.rc for ERB directives.
resource (/root/.msf4/msfconsole.rc)> db_connect -y /usr/local/share/metasploit/config/database.yml
[*] Rebuilding the module cache in the background...
resource (/root/.msf4/msfconsole.rc)> workspace -a SmEjDiL

[*] Added workspace: SmEjDiL
msf >

Z ukázky je vidět, že konzoje již využívá databázi pro ukládání výsledků scanů. Velmi podrobný a snadno pochopiletný postup, jak inicializovat databázi je popsán zde. Snad jen poznámka dríve byla podpora více databázi MySQL, SQLite a ta byla ukončena a podporována je pouze PostgreSQL. Metasploit je též součástí Linuxové distribuce Backtrack linux, kde je možná i nějaká modifikovaná verze.

Můžeme začít scanovat do DB

msf > db_status
[*] postgresql connected to msf_database
msf > db_nmap 192.168.42.0/24


Příkazem hosts si vypíšeme jednotlive výsledky, např. takto.

msf > hosts -R 81.95.98.2 -c address,name,os_name,os_flavor,updated_at,

Hosts
=====

address     name                os_name  os_flavor  updated_at
-------     ----                -------  ---------  ----------
81.95.98.2  gds39d.active24.cz  Linux    2.6.X      2013-06-26 19:24:57 UTC

RHOSTS => 81.95.98.2


Příkazem services si vypíšeme objevené služby na daném hostu.

msf > services -R 81.95.98.2

Services
========

host        port  proto  name   state  info
----        ----  -----  ----   -----  ----
81.95.98.2  25    tcp    smtp   open   Postfix smtpd
81.95.98.2  80    tcp    http   open  
81.95.98.2  443   tcp    https  open  

RHOSTS => 81.95.98.2


Pokud nechceme používat jen nmap Metasploit disponuje např. celou řadou scaneru. Zajímá mě jaké verze Windows se v mé síti nacházejí. Pěkný návod jak nato je např. zde.

msf > use auxiliary/scanner/smb/smb_version
msf auxiliary(smb_version) > set RHOSTS 192.168.42.40-50
RHOSTS => 192.168.42.40-100
msf auxiliary(smb_version) > set THREADS 11
THREADS => 11
msf auxiliary(smb_version) > run


Výsledkem je např. toto.

msf> hosts -c address,os_name,os_flavor,os_sp,purpose

Hosts
=====

address        os_name            os_flavor            os_sp  purpose
-------        -------            ---------            -----  -------

192.168.42.40  Microsoft Windows  7 Professional 7601  b1     client
192.168.42.42  Microsoft Windows  XP                   SP3    client


V minulosti jsem si koupil tuto knihu, která je pro msf3, ale i tak se z ní dá hodně čerpat.

Bezpečnosti zdar :-)

pátek 14. června 2013

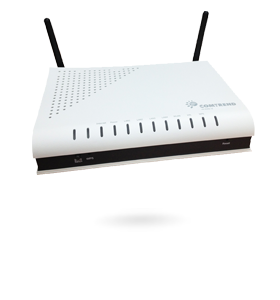
VDSL modem Comtrend VR-3026e s pfSense/Alix

 Tak jsem se po nějaké době dostal opět k DSL technologii přesněji VDSL. Jeden Negr z DKnL ma hospodu v Hradci Králové a doposud byl připojenej pomocí modemu  Comtrend VR-3026e. Ovšem požadoval další funkcionalitu, kterou již modem nedokázal zastoupit.

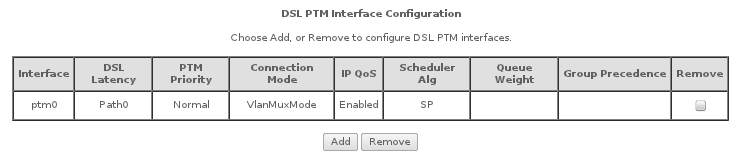
Modem je to poměrně konfigurovatelnej ale hodně neintuitivni. A přijít na to jak jej přepnout do režimu bridge byl poměrně velkejk oříšek. Nápomocný byl např. tento návod.

Je třeba dopředu vědět, do jakého režimu je u O2 linka přepnutá. ADSL režim (ATM mode) a VDSL2 režim (PTM mode). Zde je též pár hodnotných informací.


Nastavení bridge pro ATM - ADSL2+
Nastavení bridge pro PTM - VDSL2

Po přepnutí modemu do bridge je již možno přistoupit ke konfiguraci routeru pfSense na desce Alix, kde se už jen nadefinuje PPPoE WAN interface, který se autentizuje pomoci usera O2 a sofistikovaného hesla O2 :-)

čtvrtek 13. června 2013

Monitoring HAProxy pomocí Zabbix Agent

 V práci jsem narazil na server, kde byla zprovozněna HAProxy pro přepínání provozu na dva IBM IHS servery (Apache).

Stav HAProxy se dá velmi podrobně sledovat pomoci socket. Pěknou inspirací byl tento návod.

V konfiguraci haproxy.conf je nutno zapnout zápis do socketů.

global
# Create a socket that allows us to query it directly
stats socket    /tmp/haproxy.sock


Pro čtení ze socketu je třeba aplikace socat, která  např. v RHEL 5.8 není a tak je někdy potřeba si ji zkompilovat ručne.

Já volil konkrétně tuto verzi, novější mi nešla zkompilovat.

cd /usr/local/src
wget http://www.dest-unreach.org/socat/download/socat-1.7.2.1.tar.gz
tar xzf socat-1.7.2.1.tar.gz
cd socat-1.7.2.1
./configure --disable-fips
make
make install


Pak už můžeme vyčítat požadované hodnoty. Zmíněný návod je velmi podrobný.

[root@server ~]# echo "show info" | socat /tmp/haproxy.sock stdio
Name: HAProxy
Version: 1.4.21
Release_date: 2012/05/21
Nbproc: 1
Process_num: 1
Pid: 29810
Uptime: 0d 0h01m46s
Uptime_sec: 106
Memmax_MB: 0
Ulimit-n: 8219
Maxsock: 8219
Maxconn: 4096
Maxpipes: 0
CurrConns: 17
PipesUsed: 0
PipesFree: 0
Tasks: 25
Run_queue: 1
node: server.domena.cz
description:


Konfigurací Zabbix agenta, kde nadefinujeme uživatelské parametry a pomocí grep a awk atd. vyďobeme jednotlivé potřebné hodnoty.

Toto je např. HAProxy "total" connections/sessions

UserParameter=hap.scur, echo "show stat" | /usr/bin/sudo /usr/local/bin/socat /tmp/haproxy.sock stdio | grep -i 'server,FRONTEND' |
sed 's/,/\ /g' | awk '{print $3}'


Pro povolení práce se socketem je nutno delegovat opravnění uživateli zabbix.

visudo
...
Defaults:%zabbix !requiretty
Defaults:zabbix !requiretty

## Allows 'zabbix' user to run all commands without password.
zabbix ALL=NOPASSWD: ALL

čtvrtek 6. června 2013

Adding Custom Attributes in Active Directory

Dostal jsem zadání nastavit skupině v LDAP nějaký požadovaný atribut na textovou hodnotu.

V LDAP (AD Win2003 server) požadovaný atribut samosebou není.

Google mi našel tento návod, jak na to :-)

Nejvíce mě rozesmála první část. Do registrů přidat Schema Update Allowed, aby se objevil Snap-in Active Directory Schema v MMC.

Tomu říkám kvalitní SW :-(

středa 29. května 2013

Blocklist checker

Můj seznam SMTP nastrojů pro kontrolu DNSBL blacklistů ...

Zabbix extensions - aperto.fr

Již několikrát jsem narazil na pěkné scripty pro rozšíření funkcí Zabbixu. Autor Joseph Bueno je distribuuje pomocí SVN.

http://dev.aperto.fr/projects/zabbixextensions

Seznam rozšíření
  • Monitoring
    • Debian packages updates
    • SSL certificate check
    • Linux Kernel Samepages Merging (KSM) monitoring
    • DNS blacklists (DNSBL) monitoring
    • Nagios plugin wrapper
    • Stock market values monitoring
  • Notification
    • Advanced email notifications
    • RSS/Atom notifications
  • GUI Patches
    • Better pie chart layout

Blacklist backscatterer.org


Řešil jsem problém s výskytem mailserveru na blacklistu. Konkrétně na backscatterer.org. Z reportu na adrese http://www.backscatterer.org/?ip=195.113.185.170 Byl jsem informován CESNETem, který je členem projektu uceprotect.net

Jsem získal nasledujici časový údaj.

To track down what happened investigate your smtplogs near 06.05.2013
14:12 CEST +/-1 minute.


Tento inkriminovaný čas jsem si dohledal v logu mail serveru edu.mudk.cz. A přišel
jsem na chybu aliasu kukalova@zsschsady.cz, který se bohužel odkazuje na
neexistující mailbox alena.kukalova@zsschsady.cz :-( To bylo vyhodnoceno jako chyba konfigurace mailserveru.

Postfix správne vyhodnotil z konfigurace

local_recipient_maps = $alias_maps $virtual_mailbox_maps

Že v aliasech je existující adresa a tak předal email k doručení
maildropu a ten se snažil email uložit do mailboxu, ale ten neexistuje.
A tak správně zahlásil chybu

(user unknown. Command output: Invalid user specified. )

A tak se odeslala notifikace odesilateli a postmasterovi. Která je hodnocena jako špatná konfigurace. Spamy na zminěný alias pak generuji nesmyslné notifikace.

May  6 14:11:42 edu postfix/bounce[20845]: A238E1706A: sender
non-delivery notification: E1CD01709A


A to je to co Backscatter asi hodnotil jako problém. Aliasy ukazující na
neexistujíci mailboxy jsem ze systemu samozřejmně odstranil.

Nahlašený email

# bzcat /var/log/maillog.10.bz2 | grep 'May  6 14:1' | egrep
-v 'pop|imap' | grep A238E1706A
May  6 14:11:41 edu postfix/smtpd[48505]: A238E1706A:
client=unknown[37.215.11.0]
May  6 14:11:42 edu postfix/cleanup[47757]: A238E1706A:
message-id=<002e01ce4a52 c718233a="" d032e80="" microsofed86c8sf8e="">
May  6 14:11:42 edu postfix/qmgr[84158]: A238E1706A:
from=, size=2312, nrcpt=1 (queue active)
May  6 14:11:42 edu postfix/pipe[59987]: A238E1706A:
to=, orig_to=,
relay=maildrop, delay=1.9, delays=1.9/0/0/0.01, dsn=5.1.1,
status=bounced (user unknown. Command output: Invalid user specified. )
May  6 14:11:42 edu postfix/bounce[20845]: A238E1706A: sender
non-delivery notification: E1CD01709A
May  6 14:11:42 edu postfix/bounce[20845]: A238E1706A: postmaster
non-delivery notification: E2A441709D
May  6 14:11:42 edu postfix/qmgr[84158]: A238E1706A: removed 


Bounce notifikace
sender non-delivery notification
a
postmaster non-delivery notification

# bzcat /var/log/maillog.10.bz2 | grep 'May  6 14:1' | egrep
-v 'pop|imap' | grep E2A441709D
May  6 14:11:42 edu postfix/cleanup[48550]: E2A441709D:
message-id=<20130506121142 .e2a441709d="" edu.mudk.cz="">
May  6 14:11:42 edu postfix/bounce[20845]: A238E1706A: postmaster
non-delivery notification: E2A441709D
May  6 14:11:42 edu postfix/qmgr[84158]: E2A441709D:
from=, size=2447, nrcpt=2 (queue active)
May  6 14:11:51 edu postfix/pipe[91853]: E2A441709D:
to=, orig_to=, relay=maildrop,
delay=8.6, delays=0/0/0/8.6, dsn=2.0.0, status=sent (delivered via
maildrop service)
May  6 14:11:52 edu postfix/pipe[92169]: E2A441709D:
to=, orig_to=, relay=maildrop,
delay=9.6, delays=0/0/0/9.6, dsn=2.0.0, status=sent (delivered via
maildrop service)
May  6 14:11:52 edu postfix/qmgr[84158]: E2A441709D: removed


Problém je s tím, jak z blacklistu odstranit IP 195.113.185.170. Dle informací na na webu blacklistu je třeba uhradit 85 EURO nebo čekat do 03.06.2013 14:12 CEST na odblokování.

úterý 23. dubna 2013

HP LaserJet Pro M1217nfw vs Ubuntu 12.04.2 LTS


Domáci stařičká tiskárna LaserJet 5L, kterou jsem kdysi dostal se odporoučela s hlasitým skřípáním. Již dlouho jsem měl vyhlídnutou multifunkční HP LaserJet Pro M1217nfw. Už i prodejce uvádí, že daná tiskárna je funkční pod Linux. Výrobce ovšem v manuálu Linux nezmiňuje, ale HP své produkty podporuje svým projektem http://hplipopensource.com

Po připojení tiskárny k domácí LAN jsem se snazil ji přidat mezi tiskárny. Sama se našla, ale i tak netiskla :-( Chvíli jsem hudroval a pak začal Googlovat a hledat příčinu. Tiskárnu jsem odebral a nechal ji přidat pomoci setupu hplip.


Mé kroky k oživení byli následující.

Kontrola instalace HPLIP

hplip                               3.12.2-1ubuntu3.1
hplip-data                          3.12.2-1ubuntu3.1
hplip-gui                           3.12.2-1ubuntu3.1

GUI aplikace, kde se tiskárna detekovala a ja ji nechal přidat. Poté již fungoval Tisk i Scan.

sudo hp-setup

Klikací nástroj na přidání tiskárny.

Dále jsem tiskárnu nastavoval v Ubuntu 10.04.4, kde balíčková verze hplip tiskárnu nenašla. Instaloval jsem manuálně HPLIP 3.13.4 > hplip-3.13.4.run instalace je podrobně zdokumentována.

Před koupí HP tiskárny není na škodu si prověřit, zda tiskárna a Váš systém podporuje verze hplip.

http://hplipopensource.com/hplip-web/install_wizard/index.html

Installation Wizard
You have selected Ubuntu 10.04 using the HP LaserJet Professional m1217nfw Multifunction Printer.

Ubuntu 10.04 supplies HPLIP 3.10.2 and it does not support your printer.

You must download and install HPLIP in order to use your printer with Ubuntu 10.04.

středa 10. dubna 2013

Rational Application Developer and Deployer 7.5 on RHEL 5.8 x86_64

Na čersvě nainstalovaný server s RHEL 5.8 x86_64, kam jsem instaloval IBM WebSphere 7.0.0.23 a FileNet Aplication Engine Application Engine 4.0.2-013 = Workplace. Si vývojář nainstaloval vývojové prostředí Rational Application Developer and Deployer 7.5 je to IBMkou upravený a prodávaný Eclipse.

No a JVM šlo zádadne na hubu a generovalo jen dumpy

Snap.20130410.140916.4351.0002.trc
javacore.20130410.140916.4351.0003.txt
core.20130410.140916.4351.0001.dmp


Google mi napomohl najít tento návod pro Ubuntu. Vypůjčil jsem si jen body 11. a 13 s tím že 11cka nebyla potřeba, protože používám na serveru TWM.

vi /opt/IBM/SDP/launchEclipse.sh
#!/bin/sh
export GDK_NATIVE_WINDOWS=true
/opt/IBM/SDP/eclipse


Bylo ovšem nutné nastavit eclipse.ini

vi /opt/IBM/SDP/eclipse.ini

-XX:MaxPermSize=512M
-Dorg.eclipse.swt.browser.XULRunnerPath=/usr/lib64/xulrunner-1.9.2


Když jsem použil 32bitovou verzi
-Dorg.eclipse.swt.browser.XULRunnerPath=/usr/lib/xulrunner-1.9.2

Objevovala se chyba java.lang.RuntimeException: Widget disposed too early!

úterý 2. dubna 2013

Samsung Smart TV DRM

Obsah, který si nahrajeme na externí disk, který si Smart TV naformátuje na filesystem XFS, je chráněn pomocí DRM. To se projeví prakticky tak, že nahraná data přehrajeme jen v té TV ve které byla data uložena. Mít doma druhou Smart TV, budu asi naštavnej, že nepřehraju to co jsem si nahrál na druhé TV. Alespoň zatím mě to neomezuje, ale vadí mě, že se o tom nikde nepíše :-(

Chápu, že ochrana autorských práv je v Samsungu vnímána a implementována, ale nechápu, proč o implemataci DRM nepíse ani výrobce a ani prodejce.

Nemám rád DRM !!!

http://cs.wikipedia.org/wiki/Digital_rights_management

XFS check and repair

Dostal se mi do rukou jeden disk s XFS s daty od Samsung Smart TV. S tim že při přetáčení se filesystem nějak poškodil. TV prý nabízela jen formát disku. Při připojeni k Ubuntu jsem ohržel hlášku o nemožnosti namontování a "Structure needs cleaning".


Nainstaloval jsem si balík

sudo aptitude install xfsdump

A pokusil se filesystém opravit.

sudo xfs_repair -n /dev/sdX
sudo xfs_check /dev/sdX
sudo xfs_repair -L /dev/sdX


Posléze se disk opět mountnul. Data jsem nekopíroval.

čtvrtek 14. března 2013

GNU date vs BSD date

Pro kotrolu validace SSL certifikátů v Zabbixu jsem se rozhodl použít návod na wiki.zabbix, kde je odkaz na podrobnější autorův web.

Vše by fungovalo, až na malou drobnost a tou je následující příkaz, který je součástí scriptu, porovnávající datum z certifikátu s aktuálním časem. BSD date a GNU date je jiný a parametry jsou jine.

BSD date

date '+%s' --date "Dec 29 23:59:59 2013 GMT"
date: illegal time format
usage: date [-jnu] [-d dst] [-r seconds] [-t west] [-v[+|-]val[ymwdHMS]] ...
            [-f fmt date | [[[[[cc]yy]mm]dd]HH]MM[.ss]] [+format]


Script zext_ssl_check.sh, který používá OpenSSL (openssl s_client) pro zjištění data expirace certifikátu jsem si postupně prošel až jsem narazil na příkaz date. Abych FreeBSD naučil GNU date - gdate, musel jsem doinstalovat následující balíček coreutils.

coreutils-8.20_2    The Free Software Foundation's core utilities

Pak už příkaz dělal co má.

GNU date

gdate '+%s' --date "Dec 29 23:59:59 2013 GMT"
1388361599


Pak už příkaz dělal co má. Na stránce autora jsou dvě verze scriptu pro kontrolu SSL certifikátů. Jedna je z webu a druha je z svn.

Verze s svn vraci jen počet dní do expirace.

./zext_ssl_check.sh edu.mudk.cz 443
290


Verze z webu ma širší použití.

./zext_ssl_cert.sh
usage: ./zext_ssl_cert.sh [-i|-d] hostname port
    -i Show Issuer
    -d Show valid days remaining


./zext_ssl_cert.sh -i edu.mudk.cz 443
Thawte DV SSL CA


./zext_ssl_cert.sh -d edu.mudk.cz 443
290

Ke každému scriptu je extra Template. Použil jsem verzi z svn, ale musel jsem Template modifikovat pro Zabbix 2.0.5. Konkrétně mi External_check nefungoval.

Mnou upravená definice klíče.
zext_ssl_check.sh[{HOST.CONN},{$SSL_PORT}]

V Template bylo. Zkrátka musíme vědět co a jak je kde třeba :-)

zext_ssl_cert.sh[{$SSL_PORT}]

s tím, že varianta

zext_ssl_check.sh[{HOST.CONN}, {$SSL_PORT}]
a
zext_ssl_check.sh[{HOST.CONN} {$SSL_PORT}]

mi nefunovala v Zabbixu 2.0.5.

pondělí 11. března 2013

Zabbix PostgreSQL

Pro dočasné monitorování mailserveru edu.mudk.cz jsem na byvalém serveru zprovoznil Zabbix pod aktuální verzí FreeBSD 9.1-RELEASE-p1. Zabbix jsem nyní chtěl vyzkoušet s databází PostgreSQL 9.2.

Instalace a konfigurace všech potřebných aplikací vychází z aktuálních FreeBSD portů.
U PostgreSQL jsem se rozhodl použít TABLESPACE. Obecně potřeba nejsou, ale chtěl jsem mít data Zabbixu oddělené od hlavní db.

Konfigrace Zabbixu s použitím PostgreSQL je obecně popsána zde.

psql template1
CREATE USER zabbix WITH ENCRYPTED PASSWORD '*****' NOCREATEDB NOCREATEUSER;


Vytvoříme a převlastníme adresář pro TABLESPACE.

mkdir -p /data/pgsql/zabbix && chown pgsql:pgsql /data/pgsql/zabbix

CREATE TABLESPACE zabbix OWNER zabbix LOCATION '/data/pgsql/zabbix';
CREATE DATABASE zabbix WITH OWNER = zabbix TABLESPACE = zabbix;


Rozbalíme si tarbal.

cd /tmp/  && tar xvzf /usr/ports/distfiles/zabbix-2.0.5.tar.gz
cd /tmp/zabbix-2.0.5/database/postgresql


Naimportujeme db schéma

cat schema.sql | psql -U zabbix zabbix  
cat images.sql | psql -U zabbix zabbix
cat data.sql | psql -U zabbix zabbix


Kompilace Zabbixu i PHP musí být nastavena s podporou PostgreSQL.

pátek 22. února 2013

PLCComS vs Zabbix

Pro společnost CeProgress jsem řešil instalaci programu PLCComS od splečnosti Teco a.s. PLCComS je to jednoduchá aplikace běžící pod Windows/Linux, která po TCP/IP komunikuje s PLC automatem řady Foxtrot pomocí protokolu EPSNET. Nadefinované proměnné přenese z PLC zařízení a dále je dokáže vypsat na portu 5010 pomocí telnetu a jednoduchého textového protokolu.

root@server:~$ telnet localhost 5010
Trying ::1...
Trying 127.0.0.1...
Connected to localhost.
Escape character is '^]'.
GETINFO:
GETINFO:VERSION,Ver 2.9 Aug 23 2012 14:09:38
GETINFO:VERSION_EPSNET,Ver 1.8 Aug 23 2012 13:22:47
GETINFO:VERSION_INI,Ver 3.2 Apr 24 2012 08:36:13
GETINFO:VERSION_PLC,CP1020K   B 2.7 7.4
GETINFO:IPADDR_PLC,192.168.5.60
GETINFO:PUBFILE,2/82 [FIXED_Foxtrot.pub,//Hlavni_m.pub]
GETINFO:NETWORK,1/10 [127.0.0.1]
GETINFO:

...
EN:TOPENI_STAVY_2NP[211].POZTEPLOTA
GET:TOPENI_STAVY_2NP[211].POZTEPLOTA
GET:TOPENI_STAVY_2NP[211].POZTEPLOTA,10.000000


Rozhodl jsem se hodnoty z čidel zaznamenávat do Zabbixu a patřičně dále data reportovat skrze grafy. Zabbix disponuje monitorovacím typem - Telnet agent, který, bohužel vyžaduje autentizaci. A bez ni se mi Item pro hodnotu nepovedlo nastavit. PLCComS autentizaci nemá implementovánu. Pro získání hodnot jsem si napsal jednoduchý Perl script, využívající modul Net::Telnet. Na server, kde běží aplikace se ze Zabbixu přihlašuji pomoci SSH agenta a pouštím perlový script, který Telnet modulem ziska patřičné hodnoty.

Bylo by dobré, kdyby společnost Teco a.s. tento svuj SW vylepšila o Telnet s autentizaci. A ještě lepší by bylo implementovat protokol SNMP a možnost mapovat proměnné přímo na hodnoty získatelné pomocí MIBu, ale to jsem moc náročnej.

Jako další úkol si zadávám pomocí Zabbix API a patřičné PHP knihovny vykreslit grafy na jiném web serveru serveru než kde běží Zabbix.

pondělí 11. února 2013

EDU MuDK

8.2.2013
 Server byl migrován z fyzického serveru do virtualizovaného v prostředí MUDK. Před migrací byl server v podstatě znovu instalován se všemi aktuálními aplikacemi. Data mailserveru byla přenesena z původního serveru. Virtuální prostředí bude prý pravidelně zálohováno. Další změnou je ukončení používáni Webmailu SquireelMail a jeho náhrada za Roundcube. SquirrelMail není momentálně podporován s php 5.4. Existuje nějaký patch, ale oficiální poslední release si s verzí php 5.4 nerozumí. Roundcube dospěl do stavu, kdy vypadá lepe i funkčněji, proto se na něj přešlo.

OpenFire

5.4.2009
Na mailový server byl nainstalován Jabber/XMPP server OpenFire, který je propojen s OpenLDAP adreářem. Uživatelé emailu mají stejné heslo i v jabberu. Je otázkou, jak moc budou Jabber učitelé používat.

21.11.2008
Po dlouhé době jsem zprovoznil emailový server pro školy, který je fyzicky umístěn na Městském úřadě ve Dvoře Králové nad Labem. Na tento server by se postupně měly přemístit ZŠ Schulzovy sady. Jestli budou následovat i ostatní školy, se teprve uvidí. Nový mail server přináší pár výhod, jako je Quota, dále pak centrální adresář LDAP, ve kterém jsou všichni uživatelé systému.

Více informací o serveru je sepsáno na stránce serveru:
http://edu.mudk.cz/edumail/